

Un nuevo ataque contra varios supermercados europeos —se han reportado problemas en Bélgica, Suecia, Países Bajos, Irlanda o Estonia— ha vuelto a exponer los fallos de ciberseguridad de las cadenas de refrigeración de los grandes distribuidores de alimentos. El ataque es similar al que, hace tres semanas, ya afectó a supermercados, sobre todo franceses. Danfoss, afectada entonces y ahora, había reportado ya en septiembre de este año varias vulnerabilidades graves en algunos de sus programas informáticos utilizados en sistemas de refrigeración.
Según Bradford Regeski, analista de inteligencia de ciberamenazas de RH-ISAC, (una organización estadounidense sin ánimo de lucro especializada en ciberseguridad de los sectores comercial, hotelero y turístico), la debilidad de los sistemas de refrigeración de las grandes superficies atacadas en octubre, y de nuevo ahora, es estructural. Las investigaciones posteriores al ataque de octubre, explica en la web de la oenegé, “identificaron miles de interfaces de gestión de sistemas de refrigeración accesibles desde internet, muchas de ellas con versiones de software obsoletas”. También se encontró que estas ciberdefensas estaban instaladas “en equipos que habían llegado al final de su vida útil”, por lo que no recibían actualizaciones de seguridad.
En detalle, el informe del 12 de octubre de este año del Equipo de Respuesta a Emergencias Informáticas de Francia expone que determinados sistemas que permiten controlar a distancia los frigoríficos y congeladores comerciales pueden ser vulnerables a ataques desde internet. El acceso desde la red a los controladores, que permite a sus técnicos supervisarlos sin desplazarse, los hace sensibles a un ciberataque, o a la modificación de su funcionamiento. Según Regeski, en el ataque de octubre los hackers elevaron las temperaturas programadas hasta los 50°C. En el actual, los refrigeradores se convirtieron en lo contrario, con temperaturas de 80ºC.
Danfoss, una de las cadenas más afectadas por los dos ataques, ha recomendado a sus clientes desconectar los equipos de direcciones públicas de internet y reforzar su protección. No obstante, según Financial Times, no existe la certeza de que todos los ciberataques utilizaran exactamente la misma vulnerabilidad.
Esta fragilidad no es exclusiva de Europa. El pasado viernes, Reuters informaba de un ciberataque contra los congeladores de varias bases militares de EE.UU. que echó a perder una gran cantidad de suministros. Según la agencia, el Pentágono está en contacto con los investigadores franceses por la similitud entre el ataque padecido y los que había sufrido el sector del retail francés.
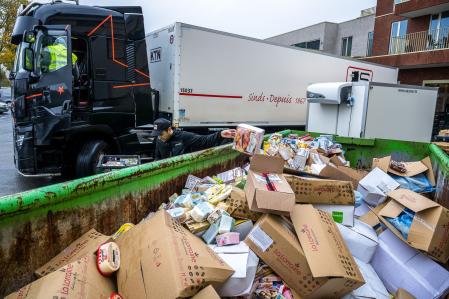
Los ciberataques de octubre contra los sistemas de refrigeración de supermercados franceses registrados en octubre provocaron pérdidas estimadas en varias decenas de millones de euros, según Thierry Cotillard, presidente del grupo propietario de Intermarché. La publicación especializada Process Alimentaire situó el coste de los daños entre 200.000 y 300.000 euros por establecimiento afectado, sin incluir posibles desperfectos en los equipos frigoríficos.
Los ataques de este fin de semana, dados a conocer este lunes, han provocado pérdidas adicionales todavía sin cuantificar globalmente.
Aunque más que la pérdida económica, lo que inquieta en Europa es la fragilidad de un sistema tan básico como el de la conservación de alimentos.
La distribución española, en alerta
En España, la distribución sigue muy de cerca los incidentes que está sufriendo el sector en Europa. Diferentes empresas consultadas explican que están analizando cómo se han producido los ciberataques, qué vulnerabilidades han encontrado y si sus sistemas están protegidos frente a acciones de esas características. En este sentido, comentan que el control remoto externalizado en los supermercados no es habitual en España y, de hecho, separar la red es una de las reglas de seguridad más comunes en la industria del país.