
Al catálogo de acciones de guerra híbrida que Europa viene afrontando en los últimos tiempos, desde incursiones de drones y ciberataques hasta sabotajes de infraestructuras críticas y campañas de desinformación o de injerencia electoral, mayormente de matriz rusa, se suman ahora nuevas modalidades, por el momento de autores desconocidos.
Esta semana, los pirateos en el software de control a distancia de sistemas de refrigeración de supermercados han echado a perder alimentos en varios países europeos; decenas de vuelos han recibido falsas amenazas de bomba, que han obligado a desviarlos o a aterrizarlos con rapidez, algunos incluso con escolta de cazas militares; y correos electrónicos llegados a televisiones y medios de comunicación, también de diversos países, han advertido de que “esto es solo el principio”. Algunos medios de comunicación irlandeses, británicos, franceses y búlgaros han recibido también alertas de bomba que resultaron infundadas.
“No sabemos quién está detrás de los ciberataques a la refrigeración de supermercados”, admitió Flemming Splidsboel Hansen, investigador en el Instituto Danés de Estudios Internacional (DIIS, por sus siglas en danés), en un acto organizado esta semana por las cinco embajadas nórdicas en Berlín. “Pero una cosa está clara: la guerra híbrida ya nunca desaparecerá; tanto los Estados como otros actores no estatales han descubierto cómo explotar nuestras vulnerabilidades; es una tendencia que crece, por lo que en Europa debemos habituarnos a vivir así, y debemos crear sociedades con resiliencia”.
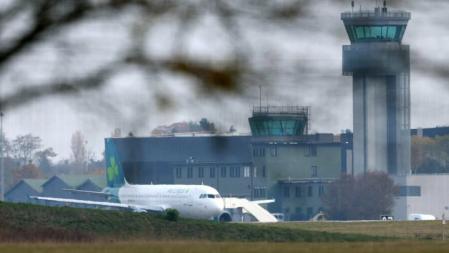
En ninguno de los aviones comerciales señalados –en rutas desde o hacia Italia, España, Irlanda, Finlandia, Bulgaria y el Reino Unido, entre otros países–, se hallaron explosivos, y los pasajeros desembarcaron sin problema. Nadie ha reivindicado los hechos.
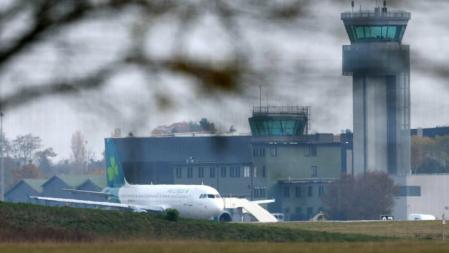
De momento, las autoridades respectivas no han atribuido las amenazas a ningún grupo ni actor estatal, y no han aparecido pruebas que vinculen estos falsos avisos con ningún país concreto. Con todo, el Gobierno de Irlanda dijo el viernes en un comunicado sobre los aviones que “es probable que se trate de una campaña coordinada destinada a provocar perturbaciones”.
Tampoco hay aún pistas sobre la autoría de los pirateos informáticos contra la refrigeración en supermercados –esta semana en Bélgica, Suecia, Luxemburgo, Países Bajos, Irlanda, Estonia y Finlandia, y hace tres semanas en Francia–, ni sobre el intento de hacer lo propio contra el Establecimiento Francés de la Sangre (EFS), el banco público de sangre francés.
Las acciones, de autor todavía desconocido, apuntan contra infraestructuras civiles críticas para la sociedad
“Hoy por hoy no podemos afirmar si el ataque contra el EFS, las falsas amenazas de bomba en aviones o las agresiones contra establecimientos de alimentación están relacionados entre sí; pero todos apuntan a lo mismo: las infraestructuras civiles son el objetivo”, dijo el viernes la primera ministra italiana, Giorgia Meloni. El ministro de Exteriores español, José Manuel Albares, señaló que Europa parece enfrentarse a “una agresión híbrida y a una forma de guerra psicológica”.
Emerge así una nueva realidad dentro de las amenazas híbridas, una realidad de mayor inseguridad cotidiana en Europa, con actores malintencionados en cualquier lugar del mundo –ojo con apuntar por norma solo a Rusia; los expertos señalan también a Irán y a actores no estatales con sus propios intereses–, lo cual obligará a las autoridades y a la sociedad a estar preparadas y a saber reaccionar. Ante las incógnitas, algunos expertos en seguridad se reunirán en Bruselas la semana que viene para evaluar medidas.
Autores del envite
¿Rusia, Irán o actores no estatales?
Las falsas amenazas de bomba en aviones sirven a sus autores como prueba de resistencia para evaluar cómo reaccionan los Gobiernos europeos y las autoridades aeroportuarias, y ver si sus respuestas están coordinadas. Matthew Borie, cofundador de Osprey Flight Solutions, consultora que asesora a aerolíneas sobre amenazas a los vuelos, planteó a la agencia AP varias hipótesis sobre los posibles autores. Pueden ser desde una amenaza inicial que habría desencadenado otros casos por imitación –por eso los aeropuertos y aerolíneas no suelen hacer público el modo en que les llegó la amenaza, para evitar ese efecto contagio–, hasta la posibilidad de que una persona o un grupo hayan realizado múltiples amenazas, y por supuesto operaciones de guerra híbrida por parte de Estados o de actores no estatales a su servicio o con intereses propios. Que los incidentes se concentren en Europa sugiere que podría haber una implicación rusa, pero también la guerra híbrida iraní está cada vez más activa en el Viejo Continente. En esencia, son operaciones que resultan económicas de ejecutar, fáciles de negar y que, previsiblemente, no desencadenarán una respuesta armada. Henna Virkkunen, comisaria europea de Tecnología, dijo el jueves a Reuters: “No siempre es Rusia quien está detrás de las distintas operaciones híbridas. Pero muy a menudo sí lo es”.
Sin prejuzgar la identidad de los autores de los incidentes de esta semana, el danés Splidsboel Hansen, especialista en seguridad y uso de tecnologías disruptivas y desinformación, sostiene que “Rusia detecta cada vez más un mayor espacio de acción donde operar; la zona gris por donde siente que puede moverse se va expandiendo”.
A la tensa situación geopolítica se añade una circunstancia tecnológica que está llamada a ser clave, a su juicio: “Estamos transitando de un mundo de internet a un mundo de inteligencia artificial; quienes quieren crear caos tendrán cada vez más herramientas para hacerlo”.
La incertidumbre en torno a la autoría de las falsas amenazas hace aún más difícil dar con la respuesta adecuada. Son alertas difíciles de atribuir, obligan a movilizar recursos en seguridad y, con poco esfuerzo y bajo coste, siembran intranquilidad y temor en la población.
“Quizá ha llegado el momento de hablar más de líneas rojas, que pueden ser muy específicas, dejando claro a los potenciales actores que, si las cruzan, habrá consecuencias”, afirma la politóloga alemana Nina Locher, especialista en seguridad y resiliencia en el laboratorio de ideas Consejo Alemán de Relaciones Exteriores (DGAP, por sus siglas en alemán).
“Los Estados y otros actores no estatales han descubierto cómo explotar nuestras vulnerabilidades”
“Pienso en la flota fantasma rusa en el Báltico –prosigue Locher–. En Alemania observamos con interés a Suecia, ya que las medidas suecas están obligando a estos barcos a modificar sus rutas. Son acciones que generan un efecto disuasorio directo; claro, esto es posible solo si tenemos pruebas de quiénes son los autores”. Las sanciones de la UE a Rusia por la guerra contra Ucrania son un ejemplo. Hacer lo mismo con la nebulosa que rodea a las amenazas sin atribuir es más difícil.